
Ketika berbicara tentang digital evidence, perhatian sering kali langsung tertuju pada sesuatu yang tampak: sebuah pesan WhatsApp, foto, video, dokumen, rekaman kamera, atau sebuah file yang ditemukan di dalam komputer. Padahal, benda-benda tersebut hanyalah sebagian kecil dari persoalan.
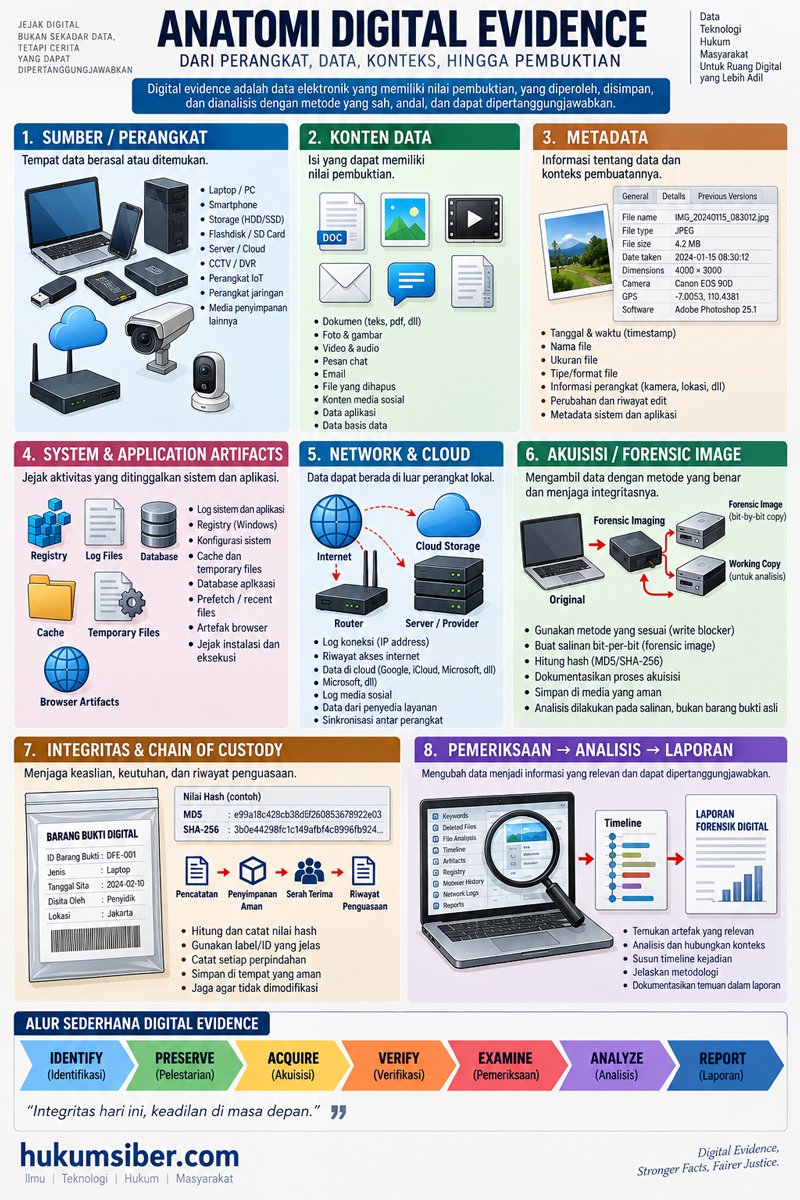
Di balik sebuah file terdapat perangkat yang menyimpannya, sistem yang mengelolanya, metadata yang menyertainya, aktivitas pengguna yang meninggalkan jejak, jaringan yang menjadi jalur perpindahannya, serta proses akuisisi dan pemeriksaan yang menentukan bagaimana data tersebut dapat dipertanggungjawabkan.
Dengan demikian, digital evidence tidak cukup dipahami sebagai “file yang ditemukan di komputer”. Ia harus dilihat sebagai sebuah struktur informasi yang memiliki sumber, isi, konteks, jejak, proses pemerolehan, dan hubungan dengan suatu peristiwa.
Secara sederhana, kita dapat membayangkannya seperti anatomi sebuah tubuh: setiap bagian memiliki fungsi sendiri, tetapi makna keseluruhannya baru dapat dipahami ketika bagian-bagian tersebut dilihat sebagai satu kesatuan.
-
Sumber atau Perangkat: Dari Mana Data Berasal?
Lapisan pertama adalah sumber data. Sumber tersebut dapat berupa:
- laptop atau komputer;
- smartphone;
- hard disk atau SSD;
- flashdisk;
- memory card;
- kamera digital;
- server;
- perangkat IoT;
- perangkat jaringan;
- CD/DVD;
- maupun layanan penyimpanan awan (cloud storage).
Kesalahan yang sering terjadi adalah menganggap perangkat sebagai evidence itu sendiri.
Padahal, sebuah laptop misalnya, lebih tepat dipahami sebagai media atau sumber yang mengandung berbagai kemungkinan artefak digital.
Satu perangkat dapat menyimpan ribuan bahkan jutaan informasi yang berbeda: dokumen, histori browser, konfigurasi sistem, database aplikasi, cache, log, gambar, metadata, dan berbagai jejak aktivitas.
Karena itu, pertanyaan forensik pertama bukan semata-mata: “Apa yang ada di dalam laptop ini?”
melainkan: “Apa saja jejak digital yang mungkin terdapat di dalam perangkat ini, dan bagaimana hubungannya dengan peristiwa yang sedang diperiksa?”
-
Data Content: Apa yang Sebenarnya Tersimpan?
Lapisan berikutnya adalah content, yaitu isi data yang dapat dibaca atau dipahami.
Contohnya:
- dokumen;
- foto;
- video;
- rekaman audio;
- email;
- pesan percakapan;
- file PDF;
- dokumen teks;
- data aplikasi;
- konten media sosial;
- dan berbagai bentuk file lainnya.
Namun, isi data saja belum selalu memberikan gambaran lengkap mengenai sebuah peristiwa.
Misalnya ditemukan sebuah foto di komputer seseorang. Foto tersebut memang merupakan data. Tetapi pertanyaan berikutnya segera muncul:
- kapan foto dibuat?
- dengan perangkat apa?
- apakah file tersebut pernah diedit?
- apakah file tersebut dipindahkan dari perangkat lain?
- siapa yang menguasai perangkat pada saat itu?
- dari mana foto tersebut diperoleh?
- apakah foto tersebut merupakan file asli atau salinan?
Di sinilah kita mulai memasuki lapisan berikutnya.
-
Metadata: Informasi tentang Data
Metadata sering disebut sebagai “data tentang data”.
Sebuah file dapat membawa informasi tambahan mengenai dirinya sendiri. Misalnya:
- nama file;
- ukuran file;
- tanggal dan waktu;
- tipe atau format file;
- informasi perangkat;
- informasi kamera;
- lokasi tertentu;
- informasi aplikasi;
- riwayat perubahan;
- dan atribut lain yang tersedia.
Dalam sebuah foto digital, misalnya, metadata tertentu dapat memberikan informasi mengenai perangkat kamera, waktu, bahkan koordinat lokasi apabila data tersebut tersedia dan masih terpelihara.
Tetapi metadata juga harus diperlakukan secara hati-hati, karena Metadata bukanlah kebenaran yang otomatis berdiri sendiri.
Metadata merupakan salah satu sumber informasi yang harus diperiksa konteksnya.
Tanggal pada sebuah file, misalnya, tidak dengan sendirinya membuktikan kapan suatu peristiwa terjadi. Sistem operasi dapat memiliki berbagai timestamp, dan proses pemindahan atau penyalinan file dapat memengaruhi atribut tertentu.
Karena itu, metadata sebaiknya dipandang sebagai petunjuk kontekstual yang harus dikorelasikan dengan artefak lainnya.
-
System & Application Artifacts: Sistem Selalu Meninggalkan Jejak
Bagian yang sering jauh lebih menarik dalam pemeriksaan forensik adalah artefak sistem dan aplikasi.
Ketika seseorang menggunakan komputer atau smartphone, aktivitasnya tidak hanya menghasilkan file yang sengaja dibuat.
Sistem operasi dan aplikasi juga meninggalkan berbagai jejak.
Contohnya:
- system logs;
- application logs;
- Windows Registry;
- konfigurasi sistem;
- cache;
- temporary files;
- database aplikasi;
- browser artifacts;
- recent files;
- histori aktivitas;
- dan artefak instalasi maupun eksekusi.
Inilah alasan mengapa seseorang dapat meninggalkan jejak digital tanpa pernah secara sadar membuat sebuah “bukti”.
Seorang pengguna mungkin tidak pernah menyimpan dokumen bernama “aktivitas saya pada tanggal X”. Namun sistem dapat menyimpan berbagai informasi yang membantu merekonstruksi aktivitas tertentu.
Dengan kata lain, Manusia menghasilkan aktivitas; sistem menghasilkan jejak.
Dan, forensik digital berusaha memahami hubungan di antara keduanya.
-
Network & Cloud: Evidence Tidak Selalu Berada di Perangkat
Dunia digital juga membuat konsep “lokasi barang bukti” menjadi semakin kompleks.
Data yang kita cari mungkin tidak berada di laptop atau smartphone.
Data dapat berada di:
- server;
- layanan cloud;
- email provider;
- media sosial;
- router;
- sistem jaringan;
- penyedia layanan internet;
- atau perangkat lain yang saling terhubung.
Sebuah smartphone, misalnya, dapat menyimpan sebagian informasi secara lokal sementara informasi lainnya berada di server penyedia layanan.
Karena itu, pemeriksaan digital evidence sering kali membutuhkan pemahaman mengenai ekosistem data, bukan hanya satu perangkat.
Pertanyaan yang penting bukan sekadar: “Di mana file ini?” tetapi: “Dari mana data ini berasal, melalui sistem apa ia bergerak, di mana ia disimpan, dan perangkat atau layanan apa saja yang mungkin meninggalkan jejaknya?”
-
Acquisition / Forensic Imaging: Bagaimana Data Diambil?
Setelah sumber evidence ditemukan, persoalan berikutnya adalah bagaimana memperoleh datanya tanpa merusak atau mengubah kondisi yang relevan.
Dalam konteks forensik digital, salah satu konsep penting adalah forensic imaging.
Alih-alih melakukan pemeriksaan secara sembarangan terhadap media asli, investigator dapat membuat salinan forensik yang dapat digunakan untuk pemeriksaan dan analisis.
Konsep sederhananya:
Original → Forensic Image → Working Copy → Examination
Proses tersebut harus disertai dokumentasi yang memadai dan metode yang sesuai dengan konteks pemeriksaan.
Dalam kondisi tertentu, perangkat dan media penyimpanan juga perlu diperlakukan dengan mekanisme yang membantu mencegah perubahan data selama proses akuisisi, misalnya penggunaan write blocker dalam pemeriksaan media penyimpanan yang sesuai.
Yang penting untuk dipahami adalah bahwa forensic imaging bukan sekadar “copy-paste hard disk”.
Tujuannya adalah memperoleh representasi data dengan metode yang dapat dijelaskan, diverifikasi, dan dipertanggungjawabkan.
-
Integrity & Chain of Custody: Dapatkah Kita Mempercayai Data Ini?
Di sinilah persoalan digital evidence mulai bersentuhan sangat erat dengan hukum.
Sebuah data dapat ditemukan, tetapi kemudian muncul pertanyaan:
Apakah data tersebut tetap sama sejak diperoleh sampai diperiksa?
Salah satu mekanisme teknis yang digunakan untuk membantu memeriksa integritas data adalah hash.
Secara sederhana, fungsi hash dapat menghasilkan nilai tertentu dari suatu data.
Apabila data berubah, nilai hash yang dihasilkan dengan algoritma yang sama pada umumnya akan berubah pula.
Namun hash bukanlah “stempel kebenaran” yang membuktikan seluruh isi suatu data benar.
Hash terutama membantu memberikan mekanisme verifikasi terhadap integritas representasi data.
Di samping mekanisme teknis tersebut terdapat persoalan chain of custody.
Kita perlu mengetahui:
- siapa yang memperoleh evidence;
- kapan evidence diperoleh;
- dari mana diperoleh;
- bagaimana disimpan;
- siapa yang menguasainya;
- kapan dipindahkan;
- kepada siapa diserahkan;
- dan apa yang dilakukan terhadapnya.
Dengan demikian, digital evidence tidak hanya memiliki persoalan teknis, tetapi juga persoalan provenance atau asal-usul dan perjalanan evidence.
-
Examination → Analysis → Report
Setelah data diperoleh dan integritasnya dijaga, pekerjaan belum selesai.
Justru di sinilah pekerjaan intelektual dimulai.
Examination berhubungan dengan proses pemeriksaan terhadap data dan artefak yang relevan.
Kemudian dilakukan analysis, yaitu memahami hubungan antara temuan-temuan tersebut dengan pertanyaan pemeriksaan.
Misalnya investigator menemukan:
- sebuah file;
- timestamp tertentu;
- histori browser;
- sebuah database aplikasi;
- log sistem;
- dan koneksi jaringan.
Masing-masing temuan belum tentu mempunyai makna yang sama.
Tugas analisis adalah melihat hubungan antarartefak dan konteks waktunya.
Dari sana dapat disusun sebuah timeline.
Misalnya:
10:03 — perangkat aktif
↓
10:05 — aplikasi dibuka
↓
10:07 — file tertentu diakses
↓
10:09 — koneksi jaringan terjadi
↓
10:12 — file mengalami perubahan
Timeline semacam itu tidak otomatis membuktikan suatu tindak pidana.
Namun ia dapat membantu menjawab pertanyaan investigatif:
Apa yang terjadi, kapan terjadi, melalui perangkat atau sistem apa, dan artefak apa yang mendukung kesimpulan tersebut?
Hasil akhirnya kemudian dituangkan dalam laporan forensik dengan menjelaskan metode, sumber data, proses pemeriksaan, temuan, keterbatasan, dan dasar dari kesimpulan yang diberikan.
Dari Data Menjadi Evidence
Jika seluruh anatomi tersebut kita satukan, kita dapat melihat bahwa perjalanan digital evidence bukan sekadar:
“menemukan file → mencetaknya → memasukkannya ke berkas perkara.”
Prosesnya jauh lebih kompleks.
Secara konseptual dapat digambarkan:
IDENTIFY
↓
PRESERVE
↓
ACQUIRE
↓
VERIFY
↓
EXAMINE
↓
ANALYZE
↓
REPORT
Setiap tahap memiliki pertanyaan sendiri.
|
Tahap |
Pertanyaan utama |
|
Identify |
Apa sumber data yang relevan? |
|
Preserve |
Bagaimana mempertahankan kondisi dan integritasnya? |
|
Acquire |
Bagaimana memperoleh datanya? |
|
Verify |
Bagaimana memastikan salinan sesuai dengan data yang diperoleh? |
|
Examine |
Artefak apa yang ditemukan? |
|
Analyze |
Apa hubungan antarartefak tersebut? |
|
Report |
Bagaimana temuan dijelaskan dan dipertanggungjawabkan? |
Data ≠ Evidence ≠ Proof
Dan menurut saya, di sinilah bagian paling penting untuk artikel hukumsiber.com.
Kita perlu berhati-hati menggunakan istilah:
Data → Digital Evidence → Pembuktian
Ketiganya tidak identik.
Sebuah data mungkin ada.
Data tersebut mungkin memiliki relevansi terhadap suatu peristiwa.
Setelah diperoleh dan diperiksa melalui prosedur tertentu, data tersebut dapat menjadi bagian dari digital evidence.
Tetapi persoalan apakah evidence tersebut memiliki kekuatan pembuktian dalam suatu perkara adalah persoalan lain yang berkaitan dengan hukum acara, aturan pembuktian, relevansi, keandalan, autentikasi, dan konteks perkara.
Dengan demikian, teknologi forensik digital tidak boleh dipahami sebagai mesin yang secara otomatis mengubah data menjadi kebenaran hukum.
Ia menyediakan cara untuk menemukan, mempertahankan, memeriksa, dan menjelaskan jejak digital.
Sedangkan bagaimana temuan tersebut dinilai dalam proses hukum merupakan persoalan yang lebih luas.
Penutup
Digital evidence pada akhirnya bukan hanya persoalan “apa yang ditemukan di dalam komputer.”
Ia adalah persoalan mengenai:
asal data, isi data, metadata, artefak, konteks, proses akuisisi, integritas, perjalanan penguasaan, metode pemeriksaan, analisis, dan bagaimana seluruhnya dapat dijelaskan secara bertanggung jawab.
Karena itu, memahami digital evidence berarti memahami jejak.
Sebuah aktivitas digital mungkin tidak meninggalkan kesaksian sebagaimana manusia memberikan kesaksian. Tetapi aktivitas tersebut dapat meninggalkan artefak pada perangkat, aplikasi, jaringan, server, dan berbagai sistem yang dilewatinya.
Tantangan forensik digital adalah membaca jejak tersebut tanpa mengubahnya menjadi cerita yang tidak didukung oleh data.
Data harus diperiksa.
Jejak harus dikontekstualisasikan.
Temuan harus diverifikasi.
Dan kesimpulan harus dapat dipertanggungjawabkan.
